ภัยคุกคามทางไซเบอร์เป็นความเสี่ยงที่ใกล้ตัวกว่าที่คิด โดยผู้ไม่หวังดีอาจใช้วิธีการหลอกลวง หรือโปรแกรมอันตรายเพื่อขโมยข้อมูลส่วนบุคคล รหัสผ่าน และข้อมูลสำคัญขององค์กร ซึ่งอาจก่อให้เกิดความเสียหายต่อทั้งผู้ใช้งาน และบริษัท
วันนี้ MIS News ขอแนะนำ 6 ภัยคุกคามทางไซเบอร์ที่ควรระวัง พร้อมแนวทางป้องกันเพื่อช่วยลดความเสี่ยงจากการโจมตีทางออนไลน์
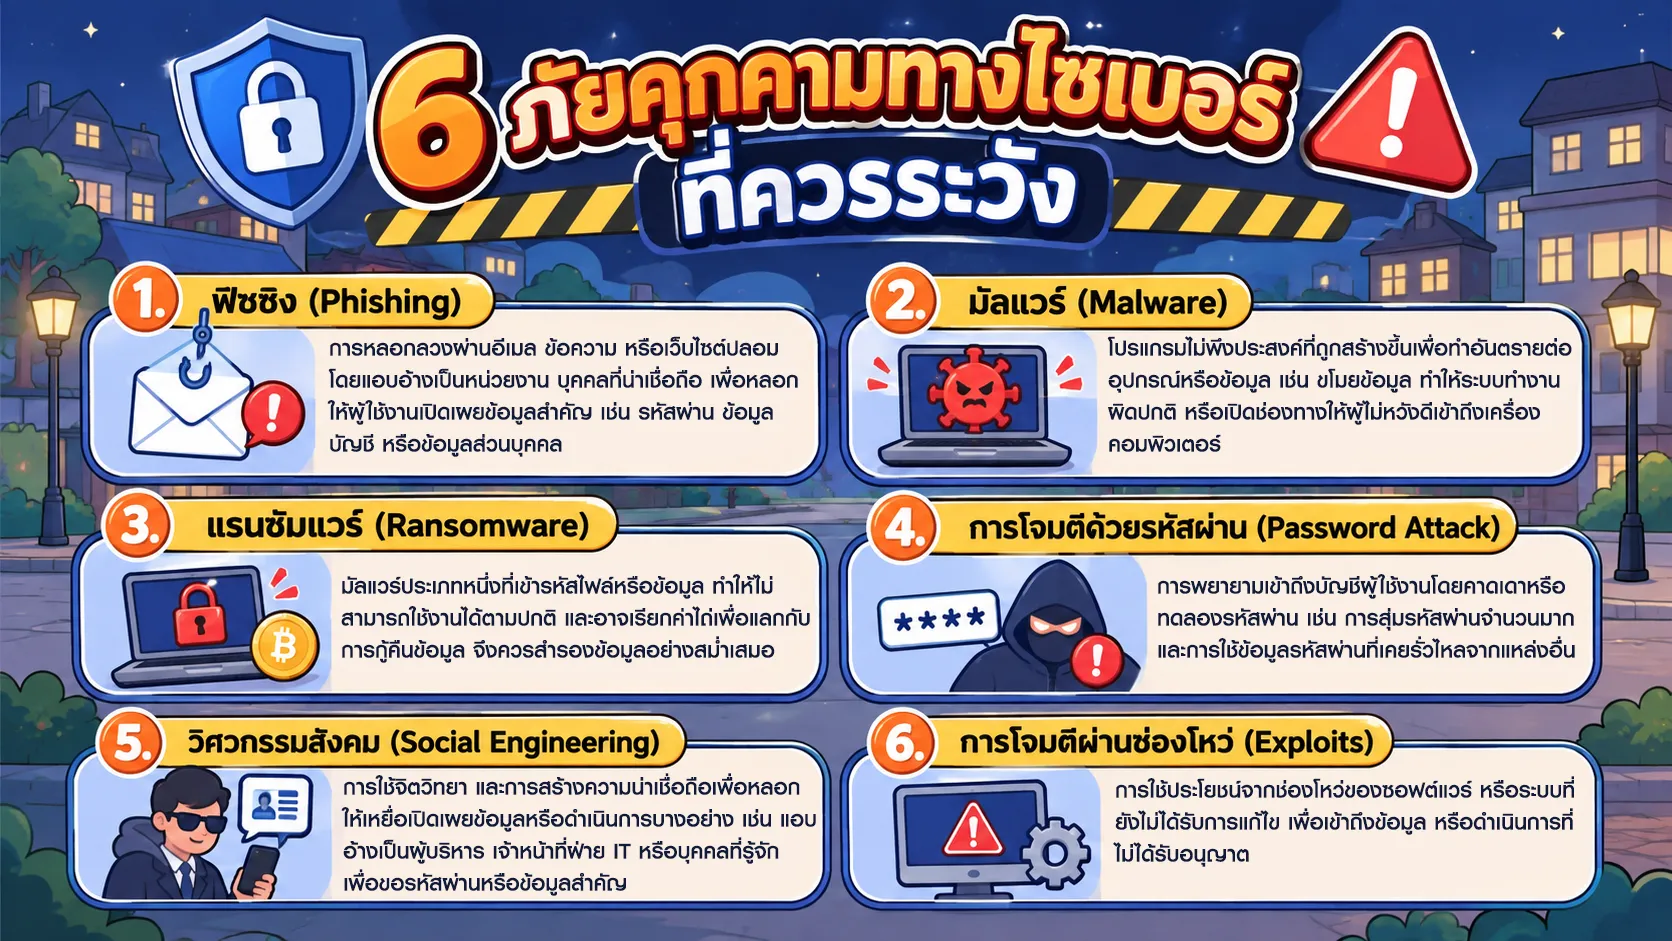
1. ฟิชชิง (Phishing)
การหลอกลวงผ่านอีเมล ข้อความ หรือเว็บไซต์ปลอม โดยแอบอ้างเป็นหน่วยงาน บุคคลที่น่าเชื่อถือ เพื่อหลอกให้ผู้ใช้งานเปิดเผยข้อมูลสำคัญ เช่น รหัสผ่าน ข้อมูลบัญชี หรือข้อมูลส่วนบุคคล
2. มัลแวร์ (Malware)
โปรแกรมไม่พึงประสงค์ที่ถูกสร้างขึ้นเพื่อทำอันตรายต่ออุปกรณ์หรือข้อมูล เช่น ขโมยข้อมูล ทำให้ระบบทำงานผิดปกติ หรือเปิดช่องทางให้ผู้ไม่หวังดีเข้าถึงเครื่องคอมพิวเตอร์
3. แรนซัมแวร์ (Ransomware)
มัลแวร์ประเภทหนึ่งที่เข้ารหัสไฟล์หรือข้อมูล ทำให้ไม่สามารถใช้งานได้ตามปกติ และอาจเรียกค่าไถ่เพื่อแลกกับการกู้คืนข้อมูล จึงควรสำรองข้อมูลอย่างสม่ำเสมอ
4. การโจมตีด้วยรหัสผ่าน (Password Attack)
การพยายามเข้าถึงบัญชีผู้ใช้งานโดยคาดเดาหรือทดลองรหัสผ่าน เช่น การสุ่มรหัสผ่านจำนวนมาก และการใช้ข้อมูลรหัสผ่านที่เคยรั่วไหลจากแหล่งอื่น
5. วิศวกรรมสังคม (Social Engineering)
การใช้จิตวิทยา และการสร้างความน่าเชื่อถือเพื่อหลอกให้เหยื่อเปิดเผยข้อมูลหรือดำเนินการบางอย่าง เช่น แอบอ้างเป็นผู้บริหาร เจ้าหน้าที่ฝ่าย IT หรือบุคคลที่รู้จัก เพื่อขอรหัสผ่านหรือข้อมูลสำคัญ
6. การโจมตีผ่านช่องโหว่ (Exploits)
การใช้ประโยชน์จากช่องโหว่ของซอฟต์แวร์ หรือระบบที่ยังไม่ได้รับการแก้ไข เพื่อเข้าถึงข้อมูล หรือดำเนินการที่ไม่ได้รับอนุญาต
วิธีป้องกันภัยคุกคามทางไซเบอร์มีดังนี้ค่ะ
- ใช้รหัสผ่านที่คาดเดายาก และไม่ใช้รหัสผ่านเดียวกันในหลายบัญชี
- เปิดใช้งานการยืนยันตัวตนหลายขั้นตอน (MFA) เพื่อเพิ่มความปลอดภัยให้บัญชีผู้ใช้งาน
- อัปเดตระบบรวมถึงซอฟต์แวร์อย่างสม่ำเสมอ เพื่อลดความเสี่ยงจากช่องโหว่
- ระมัดระวังอีเมลหรือลิงก์ที่น่าสงสัย ตรวจสอบผู้ส่ง และที่อยู่เว็บไซต์ก่อนคลิกหรือกรอกข้อมูล
- สำรองข้อมูลเป็นประจำ และเก็บสำเนาข้อมูลไว้ในพื้นที่ที่ปลอดภัย
- เพิ่มความรู้ด้านความปลอดภัยไซเบอร์ เพื่อให้สามารถสังเกตและรับมือกับรูปแบบการหลอกลวงได้อย่างเหมาะสม
ภัยคุกคามทางไซเบอร์มีหลายรูปแบบ และสามารถสร้างความเสียหายได้ทั้งต่อข้อมูลส่วนบุคคลรวมถึงข้อมูลขององค์กร การรู้เท่าทันภัยคุกคามรวมถึงปฏิบัติตามแนวทางป้องกันอย่างสม่ำเสมอ จะช่วยลดโอกาสในการตกเป็นเหยื่อได้ เพราะการรักษาความปลอดภัยทางไซเบอร์เริ่มต้นได้จากการใช้งานอย่างมีสติและไม่ประมาท
ขอบคุณที่มาจาก : National Institute of Standards and Technology (NIST)